Administración / 16
Configuración del portal
Revisar claves del portal y entender el estado del correo.
Encontrar el ajuste que necesitas
Abre Configuración. Los accesos a Red federada, Correo y Claves agrupan las tareas administrativas. El buscador localiza una clave por su nombre o descripción.
| Grupo | Para qué se utiliza |
|---|---|
| Portal | Identidad visible y comportamiento general |
| Usuarios y acceso | Política de contraseñas y recuperación de cuentas |
| Agentes | Sesiones, ritmo de prueba de vida y cuarentena |
| Monitores | Ejecución y conservación de actividad |
| DNS | Publicación y comportamiento del servicio DNS |
| Correo | Servidor SMTP, remitente y gestión de envíos |
| Federación | Comunicación y datos compartidos entre instalaciones |
| Auditoría | Conservación de los registros de actividad |
| Prueba de trabajo | Protección del formulario de acceso |
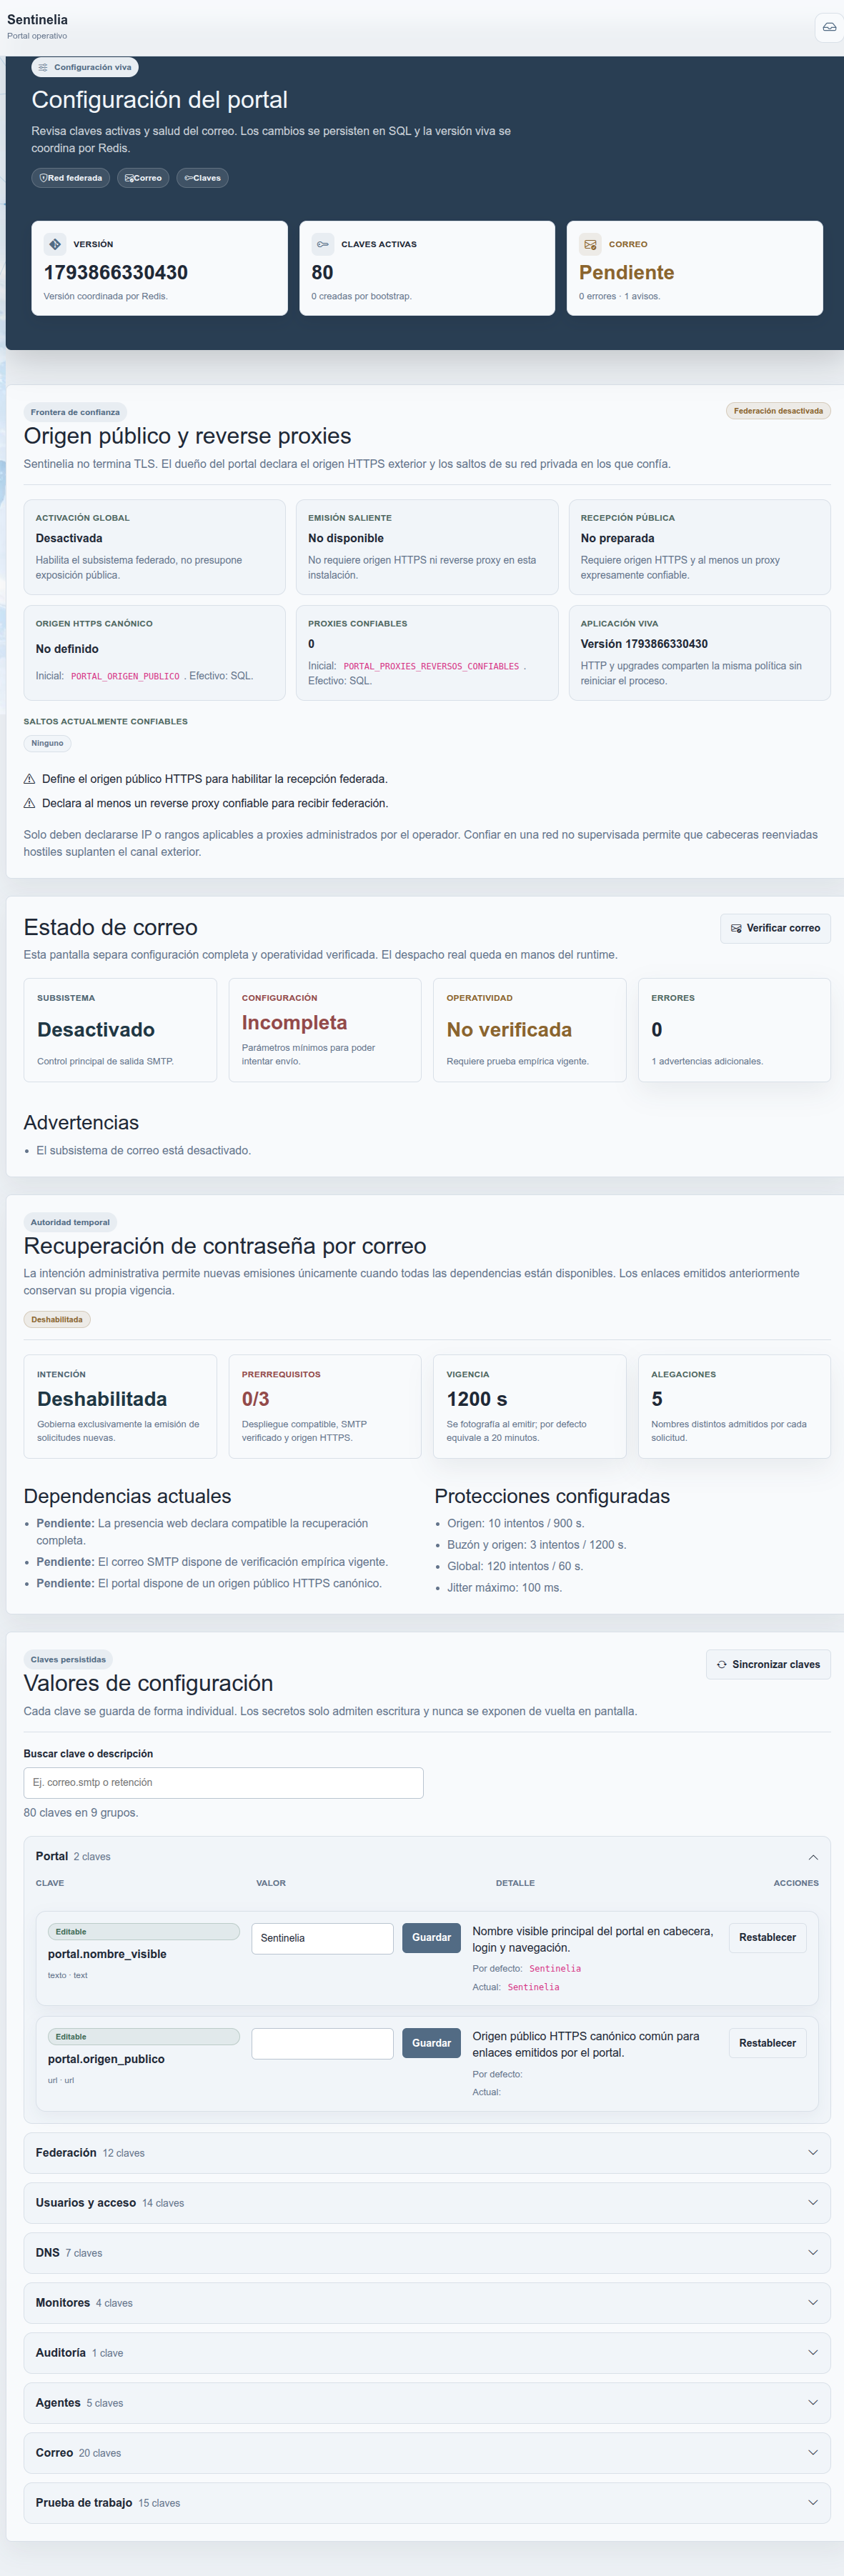
Cambiar una clave
Busca la clave por nombre o descripción.
Revisa su tipo, explicación y valor actual.
Introduce el nuevo valor y pulsa Guardar en esa fila.
Comprueba la confirmación y el valor actualizado.
Cada clave se guarda de forma independiente. Para cambiar el nombre que aparece en la cabecera, utiliza portal.nombre_visible. Restablecer recupera el valor de referencia de la clave. Sincronizar claves incorpora las definiciones de configuración al catálogo del portal.
Guardar secretos
Las claves secretas se introducen mediante campos de escritura: su valor guardado no se muestra de nuevo como texto legible. Introduce el secreto cuando quieras sustituirlo y utiliza el control de guardado correspondiente.
Configurar el correo
En Correo, completa servidor, puerto, seguridad de conexión, autenticación y remitente. Activa el servicio de correo y utiliza Verificar correo para confirmar la configuración vigente.
La pantalla separa Subsistema, Configuración y Operatividad. Un servidor informado no equivale a una configuración completa, y esta no equivale a una verificación de envío. Al cambiar parámetros de conexión, realiza de nuevo la verificación.
Consulta Correo y notificaciones para preparar destinatarios, acciones y envíos de prueba.
Preparar la recuperación de cuentas
Configura la recuperación por correo y su vigencia en Usuarios y acceso. Necesitas el correo de la instalación operativo y la dirección pública HTTPS del portal configurada, para que los enlaces de los mensajes lleven a la página correcta.
Cuando esté disponible, el usuario inicia el proceso desde Acceso → Recuperar contraseña, recibe el enlace y establece una contraseña nueva. La pantalla comunica el resultado sin revelar si una identidad ajena existe.
Ajustar la conexión de agentes
Los parámetros de agentes controlan la duración de sesión, el intervalo recomendado entre señales de vida y el margen antes de considerar al agente silencioso. Los límites de fallos de autenticación y la duración de cuarentena regulan la protección del acceso técnico.
El margen de silencio del agente y la espera del perfil servidor son decisiones distintas: el primero describe la conexión; el segundo regula cuándo cambia la señal Servidor sin prueba de vida. Los monitores y sus composiciones determinan después qué atención o acción requiere ese estado.
Definir el origen público y los proxies
En Red federada, establece el origen HTTPS por el que las otras instalaciones acceden al portal y declara los proxies de confianza del despliegue. Usa el diagnóstico de red para contrastar la preparación de emisión y recepción.
La configuración de la federación combina los ajustes del portal con la preparación del despliegue. Si aparece un requisito de despliegue, corresponde al administrador de la instalación habilitarlo antes de establecer relaciones.
Ajustar la conservación
Las claves de retención permiten gestionar cuánto tiempo se conserva actividad de monitores, auditoría, correo y datos federados. Revisa la política de tu organización antes de reducir un plazo: conservar menos histórico cambia el periodo disponible para consultas posteriores.